Domain vorsatzschale.de kaufen?
Wir ziehen mit dem Projekt
vorsatzschale.de um.
Sind Sie am Kauf der Domain
vorsatzschale.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vorsatzschale.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was ist die Funktion der Dampfbremse bei einer Vorsatzschale mit Dämmung?
Die Dampfbremse hat die Funktion, das Eindringen von Feuchtigkeit in die Dämmung zu verhindern. Sie wird auf der Innenseite der Vorsatzschale angebracht und dient als luft- und dampfdichte Schicht. Dadurch wird verhindert, dass Feuchtigkeit aus dem Innenraum in die Dämmung gelangt und dort Schäden verursacht. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
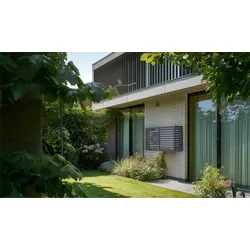
Wärmepumpe Verkleidung Büsum ohne Pflanzdeckel – Verkleidung aus Stahl, anthrazit – Abdeckung für Wärmepumpen – Schutz für AußenanlagenSchützen Sie Ihre Wärmepumpe mit Stil dank der Wärmepumpe Verkleidung Büsum-ohne Pflanzdeckel – die perfekte Lösung für eine ansprechende und langlebige Abdeckung! Diese hochwertige Verkleidung, gefertigt aus verzinktem und pulverbeschichtetem Stahl, bietet maximale Robustheit und Witterungsbeständigkeit. In der eleganten Farbe Anthrazit fügt sich die Verkleidung harmonisch in jede Außenanlage ein und verleiht Ihrem Garten oder Ihrer Terrasse eine moderne Note. Mit den Maßen von ca. 140 x 50 x 78 cm (ohne Pflanzdeckel) bietet sie eine passgenaue und vielseitige Abdeckung für Ihre Wärmepumpe. Ein besonderes Highlight dieser Verkleidung sind die verstellbaren Füße und die Wandhalterung, die eine flexible Anpassung und einfache Installation ermöglichen. Die hochwertige Verarbeitung mit Edelstahlschrauben sorgt für eine hohe Stabilität und Langlebigkeit. Der kartonverpackte Bausatz enthält eine detaillierte Montageanleitung, die Ihnen eine einfache und schnelle Installation ermöglicht. Die Wärmepumpe Verkleidung Büsum-ohne Pflanzdeckel ist die perfekte Wahl für alle, die ihre Wärmepumpe optisch aufwerten und gleichzeitig schützen möchten. Profitieren Sie von den zahlreichen Vorteilen dieser Verkleidung: robustes Material, stilvolles Design und einfache Handhabung. Investieren Sie in die Wärmepumpe Verkleidung Büsum-ohne Pflanzdeckel und schaffen Sie sich eine moderne und ästhetische Lösung für Ihre Wärmepumpe. Erleben Sie die perfekte Kombination aus Funktionalität und Design und genießen Sie eine ansprechende und praktische Abdeckung, die Ihren Außenbereich verschönert. Holen Sie sich noch heute diese vielseitige Verkleidung und verwandeln Sie Ihren Garten oder Ihre Terrasse in ein stilvolles Paradies.407,95 €*Versand: 69,95 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Wie kann man die Ummantelung eines Kabels für eine effektive Isolierung verbessern?
Man kann die Ummantelung eines Kabels verbessern, indem man Materialien mit hoher Dielektrizitätskonstante verwendet. Zudem kann man die Dicke der Ummantelung erhöhen, um die Isolierungseigenschaften zu verbessern. Außerdem kann man Schichten aus verschiedenen Materialien kombinieren, um eine effektive Isolierung zu erreichen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wärmepumpe Verkleidung Büsum ohne Pflanzdeckel – Verkleidung aus Stahl, anthrazit – Abdeckung für Wärmepumpen – Schutz für AußenanlagenSchützen Sie Ihre Wärmepumpe mit Stil dank der Wärmepumpe Verkleidung Büsum-ohne Pflanzdeckel – die perfekte Lösung für eine ansprechende und langlebige Abdeckung! Diese hochwertige Verkleidung, gefertigt aus verzinktem und pulverbeschichtetem Stahl, bietet maximale Robustheit und Witterungsbeständigkeit. In der eleganten Farbe Anthrazit fügt sich die Verkleidung harmonisch in jede Außenanlage ein und verleiht Ihrem Garten oder Ihrer Terrasse eine moderne Note. Mit den Maßen von ca. 140 x 50 x 78 cm (ohne Pflanzdeckel) bietet sie eine passgenaue und vielseitige Abdeckung für Ihre Wärmepumpe. Ein besonderes Highlight dieser Verkleidung sind die verstellbaren Füße und die Wandhalterung, die eine flexible Anpassung und einfache Installation ermöglichen. Die hochwertige Verarbeitung mit Edelstahlschrauben sorgt für eine hohe Stabilität und Langlebigkeit. Der kartonverpackte Bausatz enthält eine detaillierte Montageanleitung, die Ihnen eine einfache und schnelle Installation ermöglicht. Die Wärmepumpe Verkleidung Büsum-ohne Pflanzdeckel ist die perfekte Wahl für alle, die ihre Wärmepumpe optisch aufwerten und gleichzeitig schützen möchten. Profitieren Sie von den zahlreichen Vorteilen dieser Verkleidung: robustes Material, stilvolles Design und einfache Handhabung. Investieren Sie in die Wärmepumpe Verkleidung Büsum-ohne Pflanzdeckel und schaffen Sie sich eine moderne und ästhetische Lösung für Ihre Wärmepumpe. Erleben Sie die perfekte Kombination aus Funktionalität und Design und genießen Sie eine ansprechende und praktische Abdeckung, die Ihren Außenbereich verschönert. Holen Sie sich noch heute diese vielseitige Verkleidung und verwandeln Sie Ihren Garten oder Ihre Terrasse in ein stilvolles Paradies.407,95 €*Versand: 69,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was ist die Funktion der Dampfbremse bei einer Vorsatzschale mit Dämmung?
Die Dampfbremse hat die Funktion, das Eindringen von Feuchtigkeit in die Dämmung zu verhindern. Sie wird auf der Innenseite der Vorsatzschale angebracht und dient als luft- und dampfdichte Schicht. Dadurch wird verhindert, dass Feuchtigkeit aus dem Innenraum in die Dämmung gelangt und dort Schäden verursacht. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
DIGITUS Schutz von Glasfaser-Crimpspleißen 150 Stk. VerpackungDer Glasfaser-Crimpspleißschutz bietet eine sichere Möglichkeit, optische Fasern nach dem Spleißen zuverlässig zu schützen. Die Fixierung erfolgt rein mechanisch durch einen präzisen Crimp-Vorgang. Dank seiner kompakten Bauform ist der Crimpspleißschutz perfekt für Spleißkassetten und Verteiler mit begrenztem Platzangebot geeignet. Die 900μm-Sekundärbeschichtung der Faser wird stabil fixiert, wodurch die empfindliche Spleißstelle dauerhaft gegen Zug, Vibrationen und Mikrobewegungen geschützt ist. Die einfache Handhabung macht den Crimpspleißschutz zur idealen Lösung für Montagen im Feld, z.B. in Gebäudeverkabelungen, bei FTTH-Installationen oder Rechenzentren. Sie werden zum Schutz von Faserspleißen in 19"-Verteilfeldern, Stand- und Wandgehäusen sowie in Glasfaser-Spleißmuffen eingesetzt. Dank ihrer hervorragenden klimatischen und thermischen Eigenschaften eignen sie sich sowohl für den Einsatz in geschlossenen als auch in offenen Umgebungen. Der Schutz gewährleistet somit eine dauerhafte Beständigkeit gegen Quetschung, Zug und Durchstoß.60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann man die Ummantelung eines Kabels für eine effektive Isolierung verbessern?
Man kann die Ummantelung eines Kabels verbessern, indem man Materialien mit hoher Dielektrizitätskonstante verwendet. Zudem kann man die Dicke der Ummantelung erhöhen, um die Isolierungseigenschaften zu verbessern. Außerdem kann man Schichten aus verschiedenen Materialien kombinieren, um eine effektive Isolierung zu erreichen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.